TTech OneStop · Fiabilité

Actifs TO

Connaissez chaque automate, IHM, serveur et commutateur du site, ceux qui mettent l’usine à risque, et pourquoi.

Le problème à régler

On ne protège pas ce qui n’est pas sur la liste.

Les actifs du système de contrôle vivent dans de vieux chiffriers : une IHM sans soutien, un automate jamais sauvegardé ou un routeur ajouté la nuit reste inconnu.

Quand un avis de sécurité sort, personne ne peut dire vite quels actifs il touche, ni lequel corriger d’abord.

  • Démo sur dix mines simulées
  • Français et anglais
  • Hébergé au Canada
  • Votre connexion Microsoft
La vue d’ensemble d’Actifs TO d’un concentrateur simulé : les tuiles de risque, les zones et conduits par niveau Purdue et ce qui est à regarder maintenant
Section Démo, données simulées.
  • Risque expliquéUne cote de 0 à 100 pour chaque actif, chaque raison avec ses points.
  • Zones PurdueLes niveaux 0 à 5 et la DMZ, avec les conduits entre les zones.
  • Analyses comparéesUn appareil ou un changement qu’une analyse trouve sans registre va à l’examen.
  • Rien à installerAucun capteur sur votre réseau : les actifs sont saisis, importés ou proposés.
Ce qui change

Ce qui change pour votre équipe.

  • Un registre fiable

    AvantUn chiffrier par secteur, périmé le lendemain.

    Avec OneStopChaque actif avec sa version, son dernier correctif, sa dernière bonne sauvegarde, sa zone et son responsable, et l’historique de chaque changement.

  • Les plus à risque d’abord

    AvantDe longues listes de constats, sans ordre.

    Avec OneStopLe risque de chaque actif avec ses raisons, les actifs à risque élevé en haut, et le risque du site sur 12 semaines.

  • Des changements repérés

    AvantUn nouvel appareil ou une configuration modifiée découverts pendant un incident.

    Avec OneStopChaque analyse comparée au registre : un changement sans registre attend l’examen.

Comment ça marche

De vos données à une décision, en quelques étapes.

  1. Bâtir le registre

    Saisissez les actifs, importez-les d’un CSV, ou ajoutez les serveurs que la Surveillance PI avancée lit déjà.

  2. Les placer sur le réseau

    Chaque actif dans une zone et un niveau Purdue, avec les conduits permis entre les zones.

  3. Consigner l’essentiel

    Les versions et la fin du soutien, les correctifs, les sauvegardes et les avis de sécurité qui touchent chaque actif.

  4. Comparer et agir

    Importez une analyse, examinez ce qui a changé, et corrigez d’abord les actifs les plus à risque.

Dans l’application

Les écrans qu’utilisent vos équipes.

Chaque écran ci-dessous vient de la section Démo de OneStop, sur une mine simulée. Demandez-nous une visite pour les essayer vous-même.

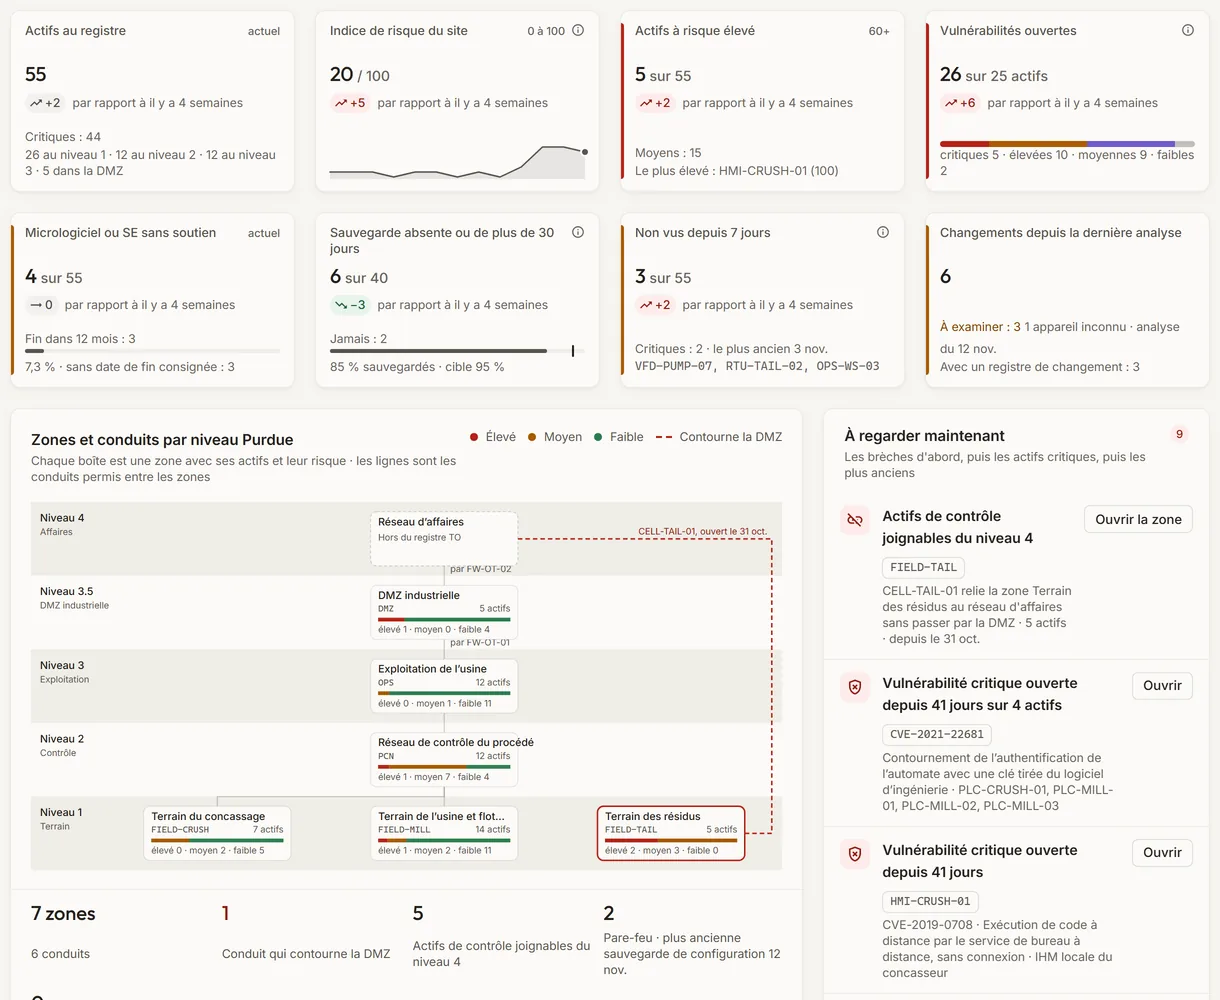
La vue d’ensemble d’Actifs TO du concentrateur simulé de Nordet Gold : ses huit tuiles, les zones et conduits par niveau Purdue et ce qui est à regarder maintenant
Section Démo, données simulées.
01 · Vue d’ensemble

Où est le risque, sur une page.

Les actifs, l’indice de risque du site sur 12 semaines, les actifs à risque élevé, les vulnérabilités ouvertes, ce qui est sans soutien, les sauvegardes manquantes, les actifs qu’une analyse ne voit plus et ce que la dernière analyse a changé. Dessous, chaque zone sur son niveau Purdue, avec ses actifs et leur risque.

  • Un conduit qui joint le réseau d’affaires sans passer par la DMZ est tracé en rouge.
  • Ce qui est à regarder maintenant : une brèche de zone, une vulnérabilité critique ouverte depuis plus de 30 jours, un appareil absent du registre.
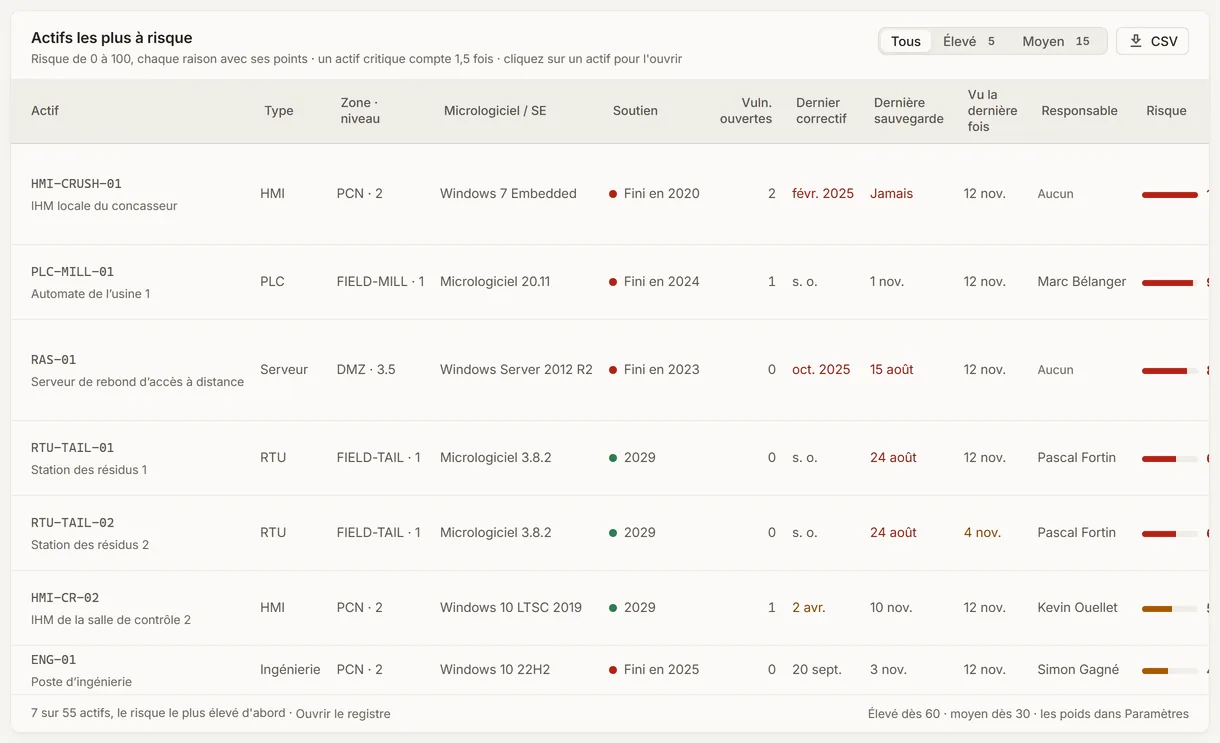
Les actifs les plus à risque du concentrateur simulé, chaque cote avec ses raisons et leurs points
Section Démo, données simulées.
02 · Risque expliqué

Chaque cote, avec ses raisons et leurs points.

Les actifs les plus à risque d’abord, chacun avec sa cote de 0 à 100 et chaque raison derrière : sans soutien, une vulnérabilité ouverte, un correctif en retard, aucune sauvegarde récente, aucun responsable, joignable du réseau d’affaires sans passer par la DMZ.

  • Un actif critique compte 1,5 fois, montré comme une raison à part.
  • Les poids sont ceux de votre site, dans les Paramètres.
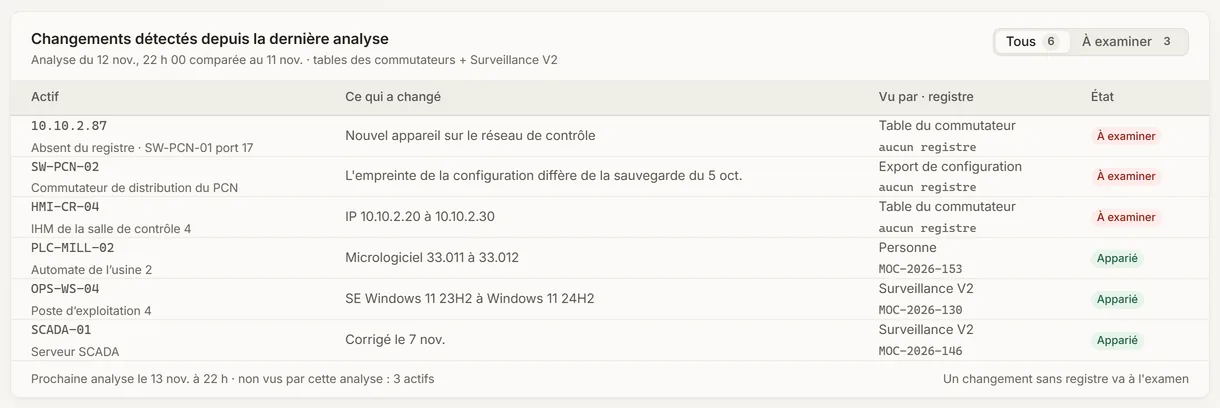
Les changements trouvés par la dernière analyse du système de contrôle simulé, associés ou à examiner
Section Démo, données simulées.
03 · Analyses

Ce que la dernière analyse a trouvé par rapport au registre.

Un appareil absent du registre, une configuration différente de sa dernière bonne sauvegarde, une nouvelle adresse, un nouveau micrologiciel, SE ou correctif : chacun avec qui l’a vu et son registre de changement.

  • Avec un registre de changement, le registre prend la nouvelle valeur.
  • Sans registre, il attend l’examen d’un administrateur.
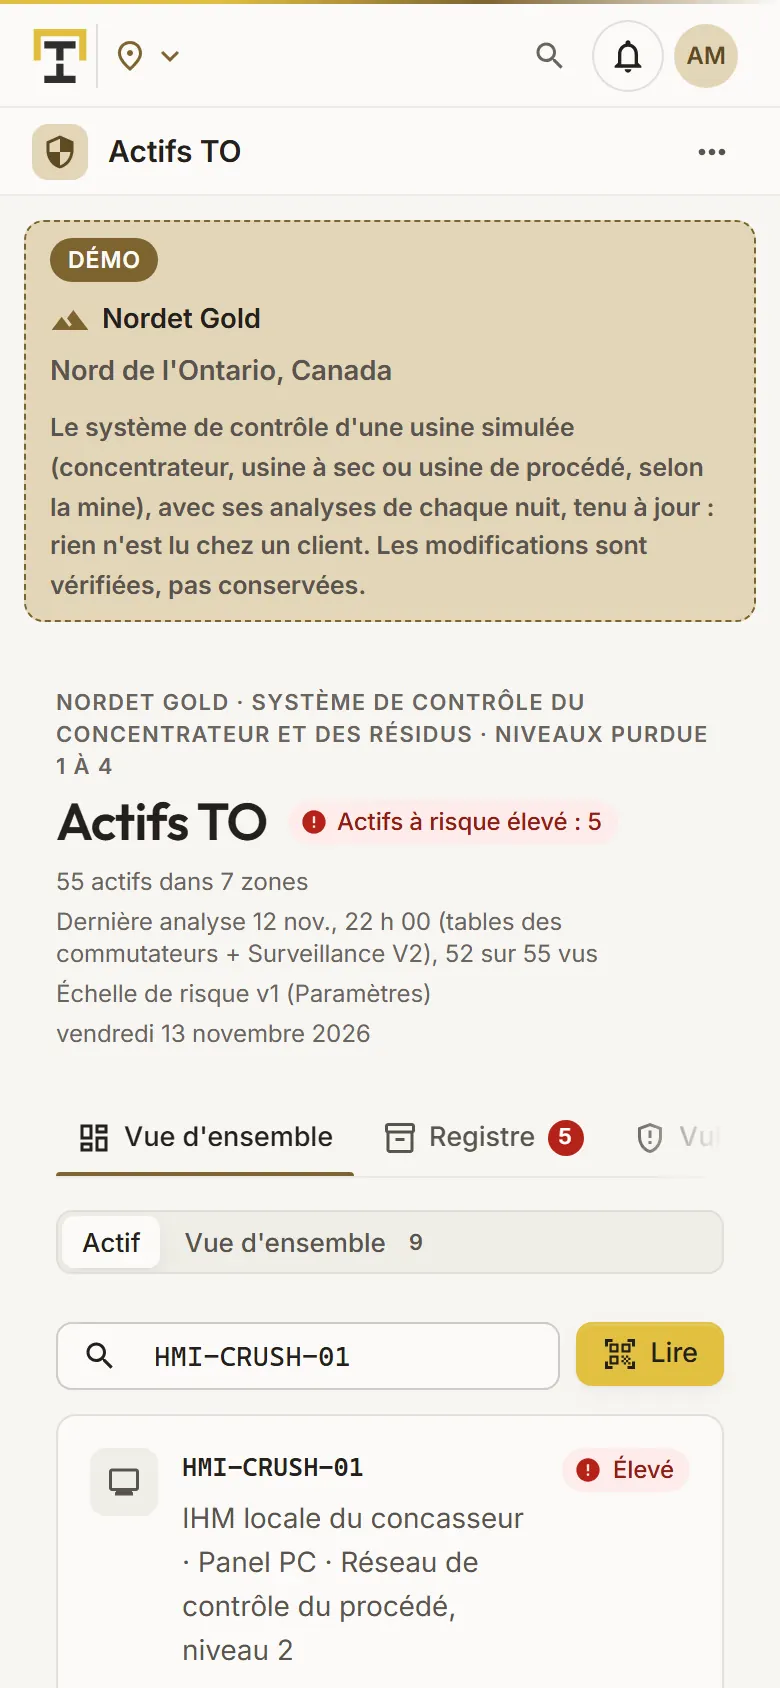
Une IHM du concentrateur simulé trouvée par son étiquette sur un téléphone, avec son risque et ses raisons
Section Démo, données simulées.
04 · Sur le plancher

Un actif par son étiquette, sur un téléphone.

Sur un téléphone, l’application s’ouvre sur la recherche par étiquette : lisez l’étiquette QR de l’actif ou tapez son code pour voir son risque et pourquoi, sa dernière bonne sauvegarde et quand une analyse l’a vu la dernière fois.

  • Consigner une sauvegarde, ou ajouter une photo et une note, depuis le terrain.
Ce qu’elle fait

Tout ce qu’elle fait.

  • Registre des actifs

    Automates, UTD, IHM, serveurs SCADA et d’historique, postes de travail et équipements réseau, avec fabricant, modèle, micrologiciel ou SE, fin du soutien, adresse, emplacement, responsable et criticité; importation et exportation en CSV.

  • Zones et conduits

    Les niveaux Purdue 0 à 5 et la DMZ, les zones et les conduits permis entre elles, avec ce par quoi passe chaque conduit.

  • Vulnérabilités

    Chaque avis, un CVE ou une référence du fabricant, consigné sur les actifs qu’il touche avec sa gravité, son état et la version qui le corrige.

  • Correctifs et sauvegardes

    Le dernier correctif et la dernière bonne sauvegarde de chaque actif et sa méthode, et ceux en retard comptés.

  • Risque expliqué

    Une cote de 0 à 100 pour chaque actif selon les poids de votre site, chaque raison montrée, et le risque du site sur 12 semaines.

  • Analyses et changements

    Des analyses importées de vos propres outils et comparées au registre; un changement sans registre va à l’examen, et chaque modification est gardée.

Normes et intégrations

Fondée sur les normes et les systèmes que vous utilisez déjà.

Normes

  • Modèle PurdueLes niveaux 0 à 5 et la DMZ à 3,5 : chaque actif et chaque zone sur son niveau.
  • IEC 62443Sécurité des systèmes de contrôle industriels : les zones et les conduits selon lesquels le registre est organisé.

Fonctionne avec

  • Surveillance PI avancéeLes serveurs de vos PI System qu’elle lit déjà, proposés comme actifs.
  • Vos outils réseauLeurs analyses importées en CSV : tables des commutateurs, exportations de configuration ou liste des appareils vus.
  • ChiffriersVotre registre actuel importé d’un CSV, vérifié avant d’être écrit.
Qui l’utilise

Faite pour ceux qui font tourner le site.

  • Ingénieurs de contrôle et d’automatisationTiennent à jour le registre, les zones et les sauvegardes.
  • Responsables de la sécurité TI et TOVoient les actifs les plus à risque et les vulnérabilités ouvertes, et démontrent les progrès.
  • Techniciens en automatisationTrouvent un actif par son étiquette sur le terrain et consignent sa sauvegarde.
  • Directeurs d’usine et des TISuivent l’indice de risque du site et ce qui est sans soutien, semaine après semaine.
Questions

Ce que nos clients nous demandent.

Analyse-t-il notre réseau?

Non. Rien n’est installé sur votre réseau de contrôle. Le registre est saisi, importé d’un CSV ou proposé à partir des serveurs que la Surveillance PI avancée lit déjà, et les analyses de vos propres outils sont importées en CSV.

Les vulnérabilités sont-elles associées à nos actifs automatiquement?

Non. Votre équipe consigne chaque avis, un CVE ou une référence du fabricant, sur les actifs qu’il touche, avec sa gravité et la version qui le corrige.

Comment le risque est-il calculé?

Chaque raison ajoute ses points : sans soutien, une vulnérabilité ouverte, un correctif en retard, aucune bonne sauvegarde en 30 jours, aucun responsable, un actif de contrôle joignable du réseau d’affaires sans passer par la DMZ. Un actif critique compte 1,5 fois, jusqu’à 100.

Peut-on l’essayer?

Oui. La section Démo a le système de contrôle de l’usine de chaque mine simulée, avec ses zones, ses avis de sécurité et 12 semaines d’analyses nocturnes.

Vos données

Vos données dans cette application.

Ce qu’elle lit, ce qu’elle écrit et qui les voit. Le portrait complet : Sécurité et confiance.

  • Rien sur votre réseau

    Aucun capteur ni agent : le registre est saisi ou importé, et les analyses arrivent sous forme de fichiers.

  • Dans votre propre Filon

    Le registre est gardé dans la base de données Filon de votre entreprise; les responsables et les notes sont chiffrés avec votre clé.

  • Chaque changement gardé

    Chaque modification, importation, sauvegarde et examen est consigné avec son auteur et son heure.

La façon OneStop

Chaque application suit les mêmes principes.

Ce qui est vrai de cette application l’est de toutes les applications de TTech OneStop : vos données, vos gens et votre langue d’abord.

  • Vos données restent les vôtres

    Les applications lisent vos données par votre propre AVEVA CONNECT et n’y écrivent que leurs propres résultats, dans leurs propres flux. Vos données existantes ne sont jamais modifiées.

  • Rien à installer au site

    OneStop fonctionne dans le navigateur. Votre administrateur configure une seule connexion à votre AVEVA CONNECT, une fois, et chaque application l’utilise.

  • Votre connexion Microsoft

    Vos gens se connectent avec leur compte professionnel Microsoft. Vos propres administrateurs décident qui utilise quelle application.

  • Expliqué, jamais une boîte noire

    Chaque note, chaque alerte et chaque réponse de l’IA donne sa raison et l’origine de ses chiffres, en mots simples.

  • Français et anglais

    Chaque écran, chaque message et chaque rapport, dans la langue que chacun choisit.

  • À la pièce

    Abonnez-vous aux applications dont vous avez besoin et ajoutez-en d’autres plus tard. Essayez chacune d’abord dans la démo, sur dix mines simulées.

Voyez-la sur vos données.

Réservez une démo sur nos mines simulées, ou dites-nous comment vous voulez l’utiliser sur les vôtres.